보안 학습은 실제 서비스가 아니라 운영자가 허가한 실습실 안에서 시작해야 안전하고 남는 것도 많다.
해킹을 합법적으로 배우려면 운영자가 공격을 허락한 실습실에서 시작하면 된다. 입문자가 가장 많이 헷갈리는 지점은 어떤 도구를 쓸지가 아니라 어디까지 건드려도 되는지인데, 이 경계를 모른 채 실제 서비스나 지인의 기기에 시험하면 배우는 중이었다는 말이 통하지 않는다. 이 글은 일부러 취약하게 만든 환경과 CTF, 방어 분석 훈련을 제공하는 8곳을 모았다.
순서는 시작하기 쉬운 정도와 학습 범위의 넓이를 함께 보고 정했다. 웹 취약점을 체계적으로 배우고 싶다면 1위부터, 대회 형식으로 가볍게 풀어 보고 싶다면 4위부터, 네트워크와 운영체제 기초가 약하다면 2위와 5위부터, 한국어가 편하다면 6위를 먼저 열어 보면 된다. 공격이 아니라 방어와 로그 분석에 끌린다면 7위가 맞다.
선정 기준
- 운영자가 실습 대상과 범위를 분명히 정해 두었는가
- 브라우저나 제공 환경만으로 시작할 수 있는가
- 단계별 경로나 난이도 구분이 있는가
- 방어 관점이나 국내 제도까지 다루는가
어느 곳이든 무료 범위와 정책은 바뀔 수 있으므로 가입 전에 공식 안내를 읽어 보자. 실습을 마친 뒤에는 정답만 보지 말고 취약점의 원인과 방어법을 한두 줄로 적어 두면 실력이 오래 남는다. 한 곳을 끝까지 따라가 본 뒤 다른 곳으로 넓히는 편이 훨씬 효율적이다.
PortSwigger Web Security Academy
TryHackMe
Hack The Box Academy
picoCTF
OverTheWire Wargames
Dreamhack
CyberDefenders
KISA 아카데미
이렇게 고르면 됩니다
웹 보안만 파고 싶다면 1위, 네트워크와 리눅스부터 차근차근 가려면 2위와 5위, 직무별로 깊게 가려면 3위를 고르면 된다. 가볍게 문제를 풀며 적성을 보려면 4위, 한국어로 시작하려면 6위가 편하다. 방어와 관제 쪽이면 7위, 국내 제도와 교육과정이 궁금하면 8위다.
어느 곳을 고르든 비교할 때 볼 것은 세 가지다. 실습 범위가 문서로 명시되어 있는지, 무료로 어디까지 되는지, 풀이 후 복기할 자료가 있는지. 문제를 푼 다음 왜 취약했고 어떻게 막는지 한두 줄 적어 두면 실력이 오래 남는다. 정보는 조사 시점 기준이며 바뀔 수 있으니 가입이나 신청 전 공식 채널에서 확인하자.
자주 묻는 질문
완전 초보자는 어디부터 시작하는 게 좋나요?
브라우저에서 바로 실습할 수 있고 안내가 친절한 곳부터 시작하는 편이 좋다. 웹 보안에 관심이 있으면 PortSwigger Web Security Academy, 폭넓은 기초를 원하면 TryHackMe가 흔히 추천된다.
실습하다가 배운 걸 다른 사이트에 시험해봐도 되나요?
안 된다. 플랫폼이 제공한 실습 대상과 계정 범위를 벗어나면 허가 없는 접근이 되고, 실제 시스템이든 지인의 기기든 마찬가지다. 궁금한 서비스가 있다면 공식 신고나 버그바운티 정책을 먼저 확인한다.
한국어로 배울 수 있는 곳도 있나요?
있다. Dreamhack은 한국어 강의와 워게임, CTF를 함께 제공하고 KISA 아카데미는 국내 제도와 교육과정을 다룬다. 무료 범위와 난이도는 가입 전 공식 안내에서 확인한다.
공격 말고 방어를 배우고 싶으면 어디가 맞나요?
CyberDefenders가 로그, 메모리, 네트워크 자료를 분석하는 블루팀 실습을 제공한다. 침해가 어떻게 일어났는지 추적하는 연습이라 관제나 침해사고 대응에 관심 있는 사람에게 맞는다.
리눅스 명령어가 서툰데 무엇으로 연습하나요?
OverTheWire Wargames가 명령줄과 리눅스 기초를 레벨 단위로 익히게 해 준다. TryHackMe의 기초 룸도 네트워크와 운영체제를 단계별로 안내한다.
CTF가 처음인데 어렵지 않을까요?
picoCTF는 학생과 입문자를 겨냥해 짧은 문제 단위로 구성되어 있어 부담이 적다. 대회 규칙과 계정 정책은 시작 전에 읽어 두자.
새 리스트를 이메일로 먼저 받아보세요
주 1회, 새로 나온 리스트 중 볼만한 것만 골라 보내드립니다.
광고 메일 없음 · 언제든 한 번에 해지
함께 볼 리스트
해외여행 중 "이 짐 좀 대신 부쳐줘" 부탁, 정중히 거절해야 하는 이유
내용물을 직접 확인하지 못한 짐은 누가 부탁해도 대신 옮기지 않는 것이 가장 확실한 예방법이고, 곤란해지면 영사콜센터와 112 같은 공식 창구가 먼저다.
마약 예방교육, 강의 내용보다 '운영 기관'부터 확인하세요
나이와 소속에 맞는 마약 예방교육은 공공기관이나 공식 위탁 기관인지, 공식 도메인을 쓰는지를 먼저 확인한 뒤 신청하는 것이 가장 안전하며 문제가 있으면 1342로 문의한다.
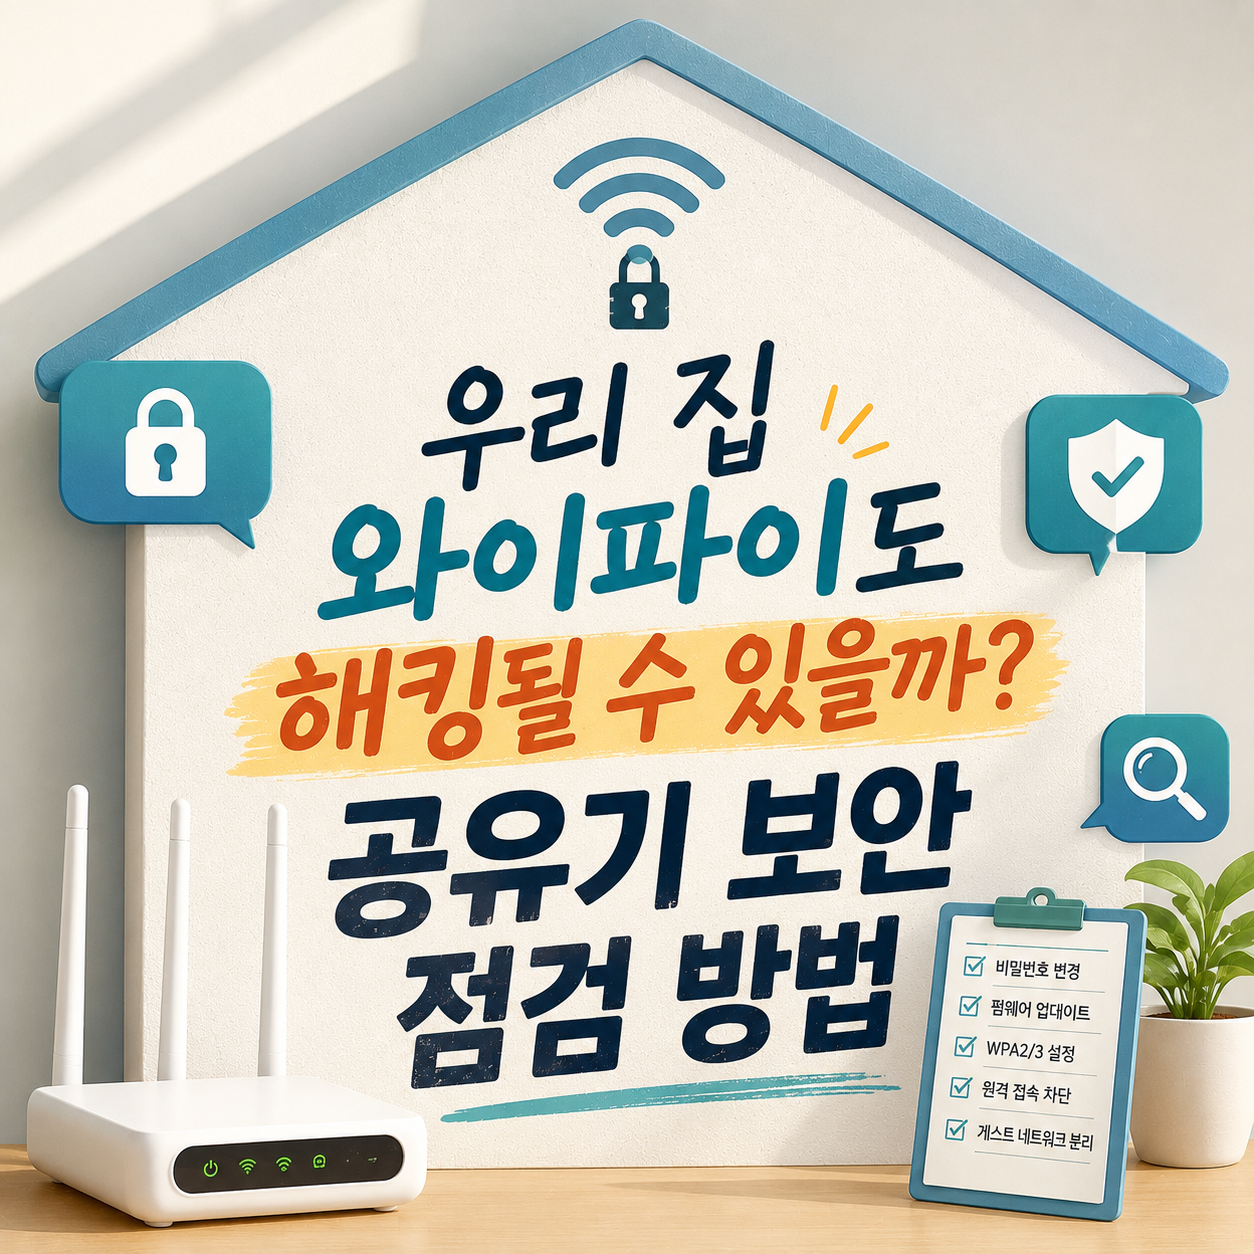
우리 집 와이파이, 비밀번호만 걸어두면 안전하다는 착각
공유기 보안은 와이파이 암호 하나가 아니라 관리자 계정부터 펌웨어까지 여덟 단계를 순서대로 점검해야 완성된다.
가족의 약물 문제가 걱정된다면, 비난 대신 이 창구부터 연결하세요
약물 문제로 걱정되는 가족이 있다면 추궁보다 공식 상담·치료 연계 창구부터 먼저 연결하는 것이 순서입니다. 익명 상담도 가능합니다.